Fortinet 是一家全球領先的網路安全公司,於 2000 年成立。Fortinet 專注於提供廣泛的網路安全解決方案,包括防火牆 (Firewall)、入侵防禦系統 (IPS)、防毒軟件、虛擬私人網路 (VPN)、以及網路流量管理工具。
Fortinet的產品和服務旨在保護企業和組織免受各類網路威脅,如惡意軟件、勒索軟件、釣魚攻擊和分散式阻斷服務攻擊 (DDoS)。
Fortinet 的盈利模式是通過銷售其硬件設備、軟件訂用服務和專業技術支援。其核心產品 FortiGate 防火牆以高性能和全面的安全功能見稱,令 Fortinet 在全球網路安全市場中佔據了重要地位。
此外,Fortinet 還提供 FortiGuard Labs 的威脅情報和安全服務,為客戶提供即時的威脅防禦和安全更新。
根據 IDC 市場研究報告,Fortinet 在全球網路安全市場中擁有顯著的市場份額,尤其是在統一威脅管理 (UTM) 和企業防火牆領域。
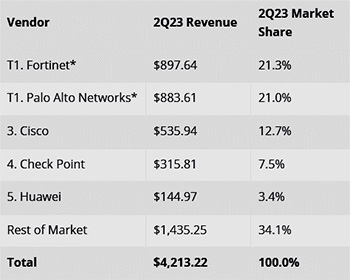
Top 5 Companies, Worldwide Security Appliance Total Market Revenue and Market Share
雖然具體市場份額數據可能會隨時間變動,但 Fortinet 在這些領域通常位列前茅,與其他領先的網路安全公司競爭,如 Cisco、Check Point 和 Palo Alto Networks。
Fortinet 透過不斷創新和擴展其產品組合,確保其在不斷變化的網路安全領域中保持領先地位。
Fortinet 在全球擁有多個研發中心和辦事處,僱用了超過 13,000 名員工,是網路安全行業的三大領導者之一,詳見以下 Gartner - Magic Quadrant for Network Firewalls:
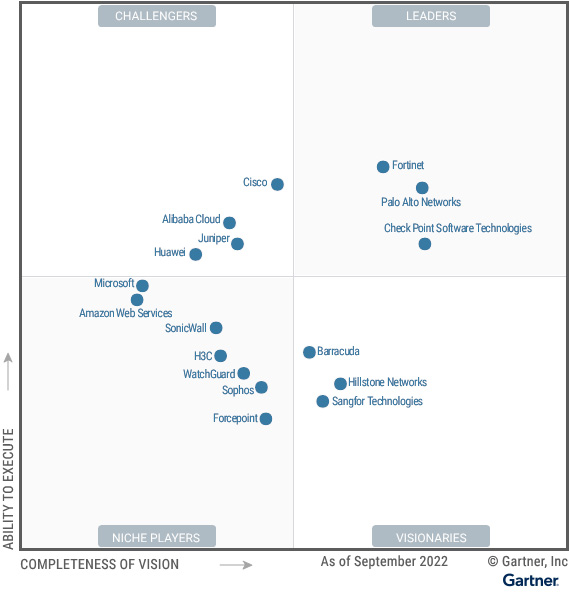
作為一家致力於網路安全的公司,Fortinet 注重推動網路安全的創新和發展,與業內其他公司和組織合作,共同應對不斷出現的網路威脅。
Fortinet (NASDAQ: FTNT) 的市值約為 583 億美元 (超過4540億港元),是全球網路安全行業的領先企業之一。根據該公司的年度財報數據顯示,其全年營收為 53 億美元,較上年同期增長 20%;毛利約為 40 億美元。
總體而言,Fortinet 在網路安全行業擁有穩健的財務狀況和強大的市場地位,並持續通過技術創新和業務拓展來推動其在市場中的競爭力。
Fortinet 的核心技術:FortiOS (本課程的主要內容)
FortiGate Next Generation Firewall (NGFW) 產品採用了專用的安全處理晶片 (ASIC),並集成了自有的 FortiGuard 實驗室的威脅情報服務,提供業界領先的安全保護功能和包括加密流量在內的超高性能。
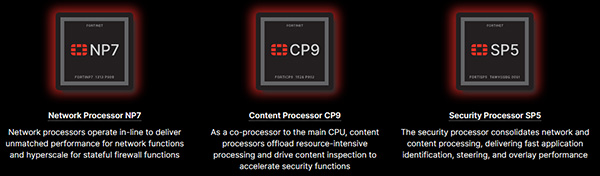
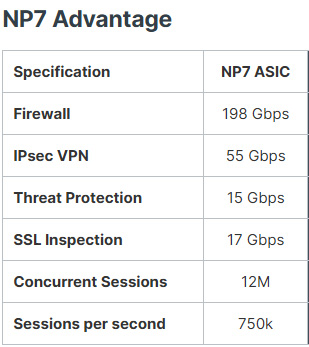
這些專用的安全處理晶片由 Fortinet 親自設計並交由 TSMC (台積電) 以成熟穩定及質素優良的 7 納米制程生產。以 NP7 為例,Fortinet 的單一安全處理晶片全過濾效能可高達 198 Gbps!
FortiGate 所提供的應用、使用者和網路視覺化大大降低了設定及監察網路安全的複雜程度,同時為你的設定提供安全評級及建議 (Security Advise),讓你能夠遵從網路安全的最佳設定 (Security Best Practice)。
網路安全工程師考慮的是如何使用 FortiGate 防火牆為其企業提供全面的威脅防護,這包括入侵防禦、Web 過濾、反惡意軟體和應用程式控制。
依據著名研究機構 Gartner 的推斷,80% 的企業流量 (Traffic Flow) 是處於被加密的狀態,而 50% 針對企業的攻擊是隱藏在加密流量中。因此,現代防火牆針對已加密的流量處理、攻擊偵測、入侵防禦、甚至是阻斷加密流量的能力及性能,在今時今日的企業顯得特別重要!
FortiOS 作為唯一的 FortiGate 防火牆作業系統,就充分發揮了 Fortinet 安全處理晶片的性能,以單一晶片每秒高達 17Gbps 的性能來處理及保護已加密的流量。部份高階型號的 FortiGate 防火牆更安裝多顆 NP7 安全處理晶片以達到更高的加密流量處理性能。
FortiOS 作業系統是 Fortinet Security Fabric 的核心
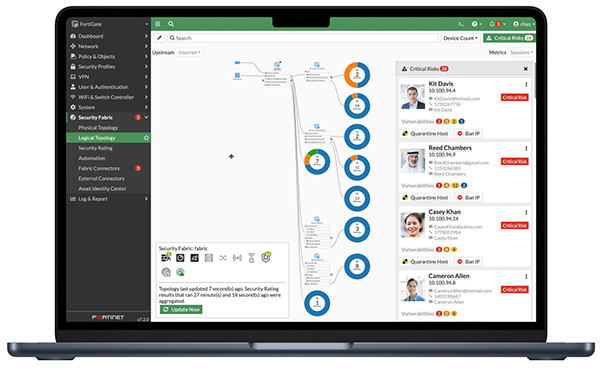
FortiOS
各機構或組織在推進數位化創新 (Digital Innovation) 的過程中,均需要確保其安全性能跟得上當今複雜而瞬息萬變的威脅。
根據 Gartner、IDC、Forester Research 及 Cisco Annual Internet Report 於 2018 至 2023 這五年期間,企業使用終端用戶設備由約 30 億增長至 50 億,可想而知網路邊緣的安全形勢是相當嚴峻的。
註: 網路邊緣 (Edge of the Network) 通常是指網路架構中接近用戶端的那一層,這裏涵蓋了終端用戶設備 (如手機、電腦)、遠端分支機構 (Branch & SOHO) 的網路設備,以及與物聯網 (IoT) 相關的裝置等,於近年出現爆炸式增長。
隨著工作模式的轉變,這些網路邊緣設備在數量上,以及它們所生產和處理數據的急速增長,網路邊界已不再像以往的集中式架構那樣清晰,而是更加分散,導致了網路邊界的碎片化。故此這要求網路安全策略必須更加適應這種去中心化的架構,從而確保所有網路邊緣的安全性。
多年來為了解決單一問題而添加各式各樣不相干的安全產品,並未考慮到整體安全性原則,導致出現各種管理上的挑戰。而快速增長的網路邊緣則加劇了這些挑戰。
以往,這些不同的解決方案是無法相互協作或分享資訊的,導致無法一致地落實安全性原則和端到端可見性。而維持和監控眾多的混合、硬體、軟體和 “X-as-a-Service” (“一切” 即服務) 解決方案也使安全團隊不堪重負。
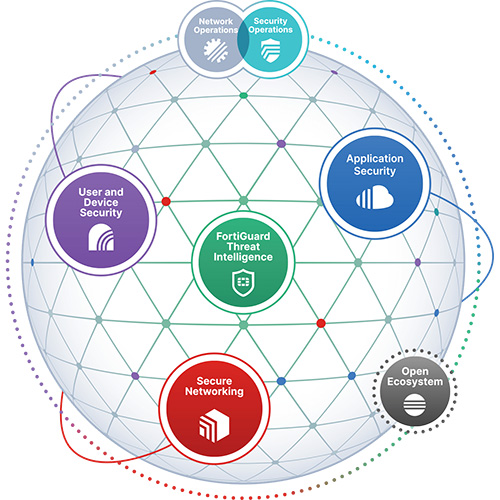
Fortinet 的 FortiOS 作業系統是 Fortinet Security Fabric 安全框架的基石,把許多技術和用例整合成了統一威脅防護解決方案 (Unified Threat Management,UTM)。
當你透過本課程學會 FortiOS UTM 解決方案,你將會為你的機構或組織帶來以下的好處:
- 靈活性和適應性:利用靈活的解決方案來處理現代設施中各種複雜的安全設定。
- 集中整合和管理:你可以將所有功能整合在一個管理控制台中進行控制。
- 高成本效益:減少了你為保護網路而投入的設備數量,顯著地節省成本。
- 提高對網路安全威脅的認識:使你的團隊能夠更好地管理高級持續性威脅和其他現代危險。
- 更快落實的安全解決方案:簡化數據處理方式,並同時使用更少的資源。
為了提升你在網路安全方面的技能及應考 Fortinet FCA 認證的能力,本課程將詳盡教授 FortiOS 的功能及 FortiGate 防火牆的設定,例如:
- FortiGate 防火牆系列及目標市場概述
- 設定不同類型的介面卡 (Interface)、網路位址轉換技術 (NAT) 和路由 (Routing)
- 防火牆策略 (Firewall Policy)
- 網路使用者身份驗證 (User Authentication)
- 檢查 SSL/TLS 流量
- 阻擋惡意軟體
- 網頁過濾 (Web Filtering)
- 設定 FortiGate 入侵防禦系統 (IPS)
- 雲端應用程式控制 (Cloud Application Control)
- 建立 IPsec 虛擬私人網路 (VPN)
- 設定 FortiGate SSL VPN
- FortiGate NGFW 系統升級、維護與監控
- 設定 Fortinet 安全架構 (Security Fabric)
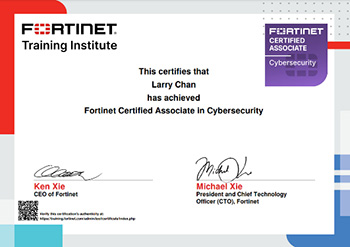
FCA
完成本課程後,你不但可以考取 FCA 認證,你還可以把學會的網路安全知識及技術切實地使用於以下的 FortiGate 防火牆系列產品,並投放於你的企業環境!
Entry Level - FortiGate 40F, 50G, 60F, 70F, 80F, 90G series
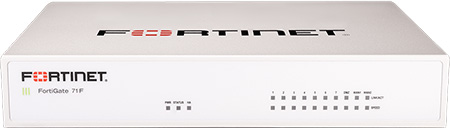
Mid Range - FortiGate 100F, 120G, 200F, 400F, 600F, 900G series
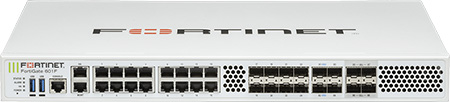
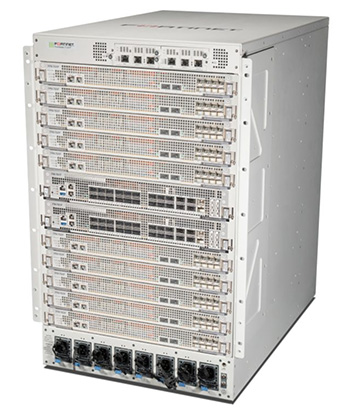
Datacenter - FortiGate 1000F, 1800F, 2600F, 3000F, 3200F, 3500F, 3700F, 4200F, 4400F, 4800F, 6001F, 6300F, 6500F, 7081F, 7121F
|









 繳付學費,過程簡便!